


 会员登录

《区块链和分布式记账技术 通用服务 分布式身份系统技术要求》解读
(来源:数字法币研究社)
2026年5月25日,国家市场监督管理总局、国家标准化管理委员会发布中华人民共和国国家标准公告(2026年第23号),GB/T 47702-2026《区块链和分布式记账技术 通用服务 分布式身份系统技术要求》国家标准正式发布,并于2026年9月1日实施。标准由中华人民共和国工业和信息化部提出,全国区块链和分布式记账技术标准化技术委员会(SAC/TC590)归口,中国人民银行数字货币研究所牵头编制完成。
解决产业核心痛点
统一规范分布式身份系统建设
随着数字经济纵深发展,个体与组织对身份自主权的需求日益迫切。传统的中心化身份管理模式逐渐暴露出跨域互认难、数据集中存储泄露风险高、身份权属高度依赖第三方信用背书等固有局限。分布式身份(Decentralized Identity,DID)技术赋予用户对身份数据的所有权、控制权和可携带权,并结合密码学机制保障身份验证的安全性与可信性,为破解上述困境提供了有效路径。目前该技术已在数字人民币身份核验、交通电子票证、医疗数据共享、供应链溯源及物联网设备认证等场景中得到初步应用。
然而,当前分布式身份领域尚未形成统一技术标准,不同机构自研的分布式身份系统在底层架构、协议规则、数据格式上各不相同,由此衍生出阻碍分布式身份规模化落地的三大痛点问题:
一是架构及协议标准不统一,产业生态割裂。当前各机构在系统架构、DID方法、交互协议、数据格式、接口规范等方面各自为政,导致不同系统之间无法相互解析DID文档,可验证凭证(Verifiable Credential,VC)无法跨域验证,用户被迫在不同应用系统中重复注册身份。本应打破平台壁垒的分布式身份技术,反而形成新的数字孤岛,“一次注册、全域互认”的设计初衷落空,背离了跨域可信互认的核心发展目标。
二是安全基线参差不齐,风险隐患突出。密码算法、数字签名、隐私保护等密码学模块逻辑严谨,细微设计缺陷都可能引发严重安全事件。标准缺位下各主体独立开发安全核心模块,缺少全行业统一、公开的安全审计机制,大量未经全面专业检测的系统投入使用,极易遭受网络攻击,凭证伪造、用户隐私批量泄露等风险显著上升,持续侵蚀分布式身份体系的信任根基。
三是定制化开发成本高企,重复建设制约产业创新。标准缺失直接导致各机构在缺乏统一规范的情况下分头投入研发,基础性模块存在大量“重复造轮子”现象,造成社会研发资源的重复低效浪费。同时,由于缺少标准化接口和通用组件,机构对接新合作方均需重复开展技术评估与定制开发,高昂的适配成本抬高了中小企业与政务公共服务主体的参与门槛,使得分布式身份生态难以形成网络效应,其去身份中介、多方共治的核心价值无法充分释放,产业创新活力受到显著抑制。
在此背景下,制定统一的分布式身份国家标准、规范系统全流程建设要求具备极强的现实紧迫性与产业价值。通过统一技术架构、接口规范、隐私安全与治理审计要求,可系统性化解行业现存的各类发展难题,保障分布式身份系统实现跨平台互联互通、安全稳定运行和降低开发建设成本,进一步夯实数字经济可信身份基础设施底座。
提出四层架构
全方位规范各层核心技术要求
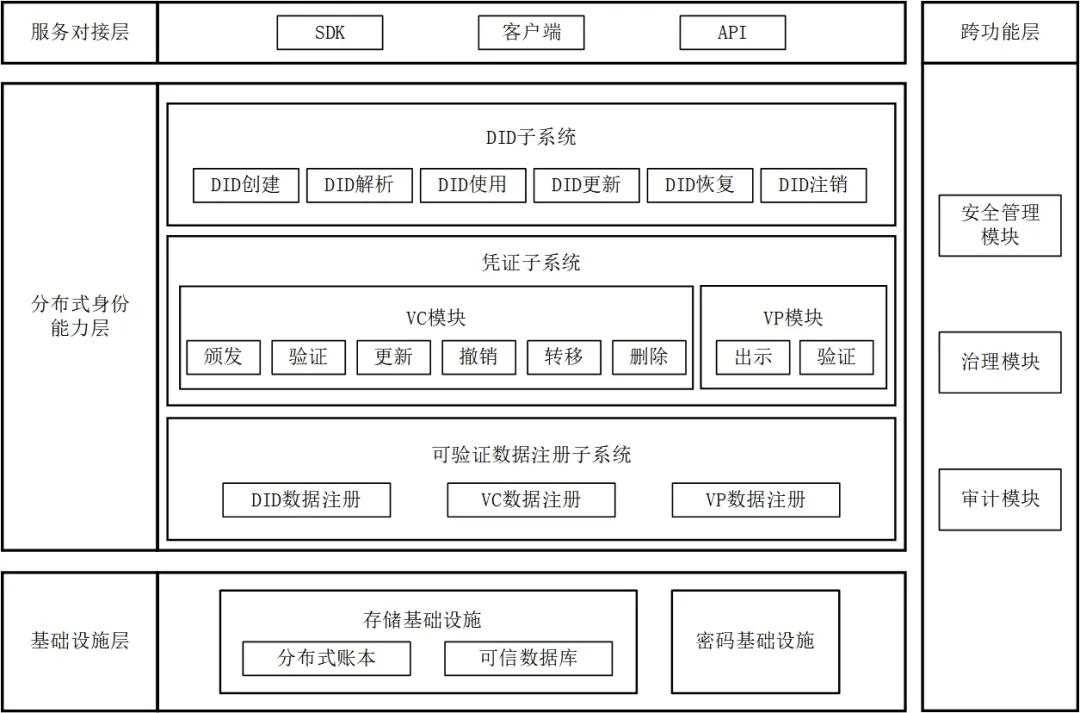
分布式身份系统架构
标准提出了分布式身份系统的四层架构——服务对接层、分布式身份能力层、基础设施层和跨功能层。通过统一的架构规范,打破各分布式身份系统各自为政的壁垒,为跨平台、跨系统的身份互认奠定基础。各层的功能和主要技术要求如下:
一是服务对接层,是分布式身份系统对外服务的统一接入窗口,标准针对SDK、客户端、API三类接入方式提出标准化技术要求。针对行业各平台接口规范不一、跨平台适配改造成本高的市场化痛点,通过标准化接入规范,统一接口传输安全、权限管控、幂等性、跨平台兼容等技术要求,降低外部业务系统对接分布式身份能力的改造门槛;同时统一接入服务范式,提升不同厂商系统间的互通性,避免重复开发与资源浪费。
二是分布式身份能力层,是分布式身份系统核心能力载体,实现身份标识符管理、凭证颁发验证等核心功能,下设 DID 子系统、凭证子系统、可验证数据注册子系统。对于DID子系统,标准要求DID标识符全球唯一、DID标识符与DID文档一一对应;要求覆盖DID的创建、解析、更新、恢复、注销全生命周期管控;要求自然人在DID注册前向国家网络身份认证公共服务平台进行身份真实性核验。附录A完整定义DID标识符标准语法、DID文档必选属性、DID方法实现规范,统一行业标识编码规则。对于凭证子系统,要求覆盖VC的颁发、验证、更新、撤销、转移、删除,以及可验证表述(VP)的出示与验证的全流程管控;推荐使用零知识证明技术实现信息最小化披露,仅向验证方提供必需数据。附录B以跨境贸易场景物流单据凭证流转过程为例阐述了使用分布式身份系统的优势,为产业提供可直接参考的落地模板。对于可验证数据注册子系统,要求统一DID、VC、VP 链上存证与查询规则,推荐将身份注册、凭证流转、核验操作全量存证,支撑全流程可信溯源。
三是基础设施层,提供存储和密码服务支撑,包含存储基础设施、密码基础设施:针对存储基础设施,创新提出兼容分布式账本、可信数据库两类存储方案,兼顾中心化与分布式场景差异化需求。分布式账本遵循GB/T 42753《区块链和分布式记账技术 参考架构》,支持跨链身份数据互通;可信数据库要求具备本地加密存储、细粒度权限管控、灾备恢复、安全审计功能,适配各类中心化业务场景需求。对于密码基础设施,标准要求提供密钥生成、分发、存储安全解决方案,密码算法及运算应符合法律、法规的规定和密码相关国家标准、行业标准的有关要求;推荐采用硬件密码模块或密钥托管服务保障私钥安全,筑牢密钥管理安全底线。
四是跨功能层,贯穿分布式身份系统各个层级,保障系统安全合规运行,包含安全管理、治理、审计三大模块:针对安全管理模块,标准要求在本地安全存储DID私钥和VC;强调执行密码运算时使用口令鉴别、生物特征识别或多因素身份鉴别;规定个人信息去标识化、匿名DID派生机制,防止跨场景用户画像关联;强调数据分类分级、隐私脱敏等相关要求。对于治理模块,标准要求明确分布式身份生态管理机构权责,统一凭证管理框架,监督DID方法、VC模板合规性,定期开展生态合规检查,规范开发者、运营方、使用者各方权利义务。对于审计模块,标准要求对DID文档访问、凭证颁发、核验、撤销全流程行为留存审计日志;支持多条件检索、异常行为实时监控、用户操作记录自主查询,满足高合规场景审计需求。
培育生态、前瞻布局
以标准化引领产业高质量发展
一是持续推进标准贯标与行业应用推广。以GB/T 47702-2026《区块链和分布式记账技术 通用服务 分布式身份系统技术要求》国家标准发布实施为契机,深入开展标准宣贯培训,继续扩大分布式身份在金融、政务、供应链、跨境贸易等重点行业的应用,形成一批可复制、可推广的典型实践案例,以点带面推动分布式身份技术规模化落地。
二是前瞻布局智能体数字身份技术研究与标准研制。为应对数字经济时代智能体等新型身份主体带来的身份识别与风险防控挑战,系统开展智能体(Agent)数字身份基础理论研究,同步推进相关标准预研与编制工作,通过理论研究与标准构建双向支撑,为构建智能体可信身份体系奠定坚实基础。
三是协同推进互联互通标准研制与生态体系建设。贯彻落实国家互联网信息办公室《促进分布式数字身份互通互认应用规定(征求意见稿)》有关要求,加快分布式身份互联互通相关技术标准研制,积极参与分布式数字身份公共服务体系建设,依托标准研制、平台建设和应用推广协同推进,培育全国一体化分布式数字身份应用生态。
 |
 |
 |
 |
 |
 |
 |
 |
| 感动 | 同情 | 无聊 | 愤怒 | 搞笑 | 难过 | 高兴 | 路过 |
相关文章
-
没有相关内容