


 会员登录

论打工人能惹多大的祸?币安被盗竟因员工偷偷面试
昨天发文欧洲神秘机构,被盗1.33亿美元被一姐亲自回复了,还补充说有一个银行也被盗了~
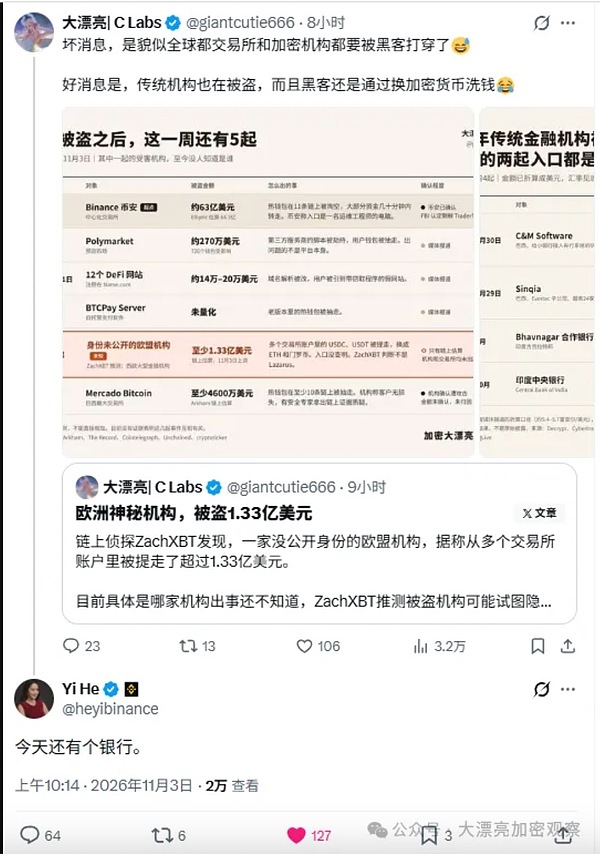
我查了一下确实是台湾永丰银行,有四千多万新台币被盗。
就在一姐回复我不久,币安官方发布了被盗事故原因。
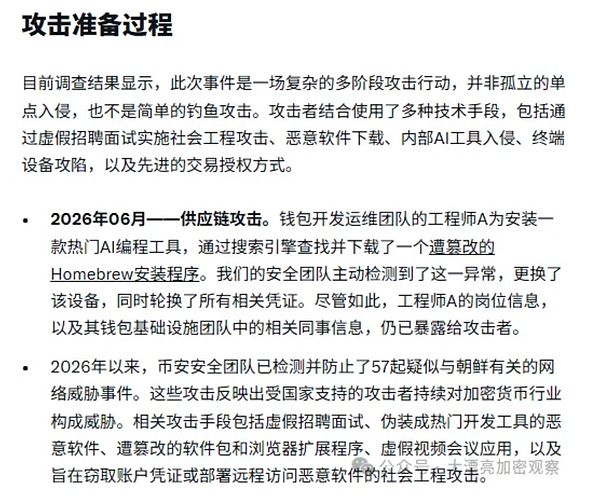
原来早在今年6月份,币安的开发团队就被黑客盯上了。
当时一名钱包团队的DevOps工程师A在网上找一个当时比较流行的AI编程工具。
他搜到的是被篡改过的Homebrew安装包,装完之后,币安的安全团队发现了异常,立刻换掉了那台设备,也轮换了相关凭证。
问题是,攻击者已经摸清了这个人的角色,以及钱包基础设施团队里其他人的大致情况。
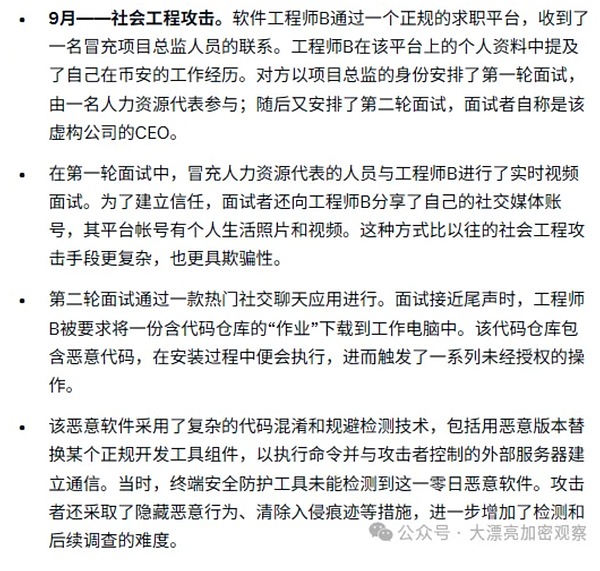
在今年9月,币安的另一名软件工程师B在一个正规的求职平台(Linkedin)上收到了联系,对方高薪邀请挖他参与一个项目。
第一轮是视频面试,对方自称HR,还主动分享了社交媒体账号,里面有个人照片和视频,用来建立信任。
第二轮换成了社交聊天软件,对方自称是一家虚构公司的CEO。
到了面试后期,对方给了他一个“编程作业”,让他下载一个代码仓库到工作电脑上。
这个仓库里藏着当时端点安全工具没能识别出来的恶意代码(零日),它会替换掉一个正常的开发工具组件,从而拿到远程控制能力。
有了这台被控制的电脑之后,攻击者并没有立刻动手,他们又等了大约一个月。
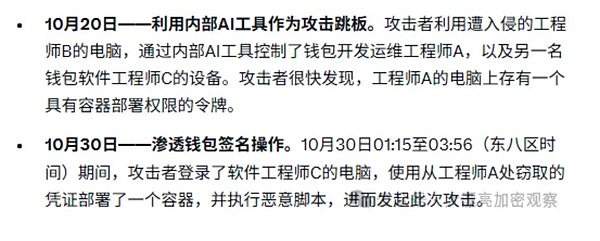
10月20日左右,攻击者利用这台已经被感染的机器,加上币安内部的一款AI工具,进一步控制了另外两名钱包工程师的设备,其中一人持有容器部署相关的权限。
到了10月29日,攻击者登录了工程师C的电脑,用工程师A那边偷来的凭证,部署了一个容器,并触发了一段恶意脚本,开始从多个链的热钱包往外转资产。
整个过程非常快,大部分资金在几十分钟内被转走。攻击者还用了EIP-7702这类较新的授权机制,绕过了正常的提现流程。
EIP-7702简单说就是允许一个普通钱包地址“授权”给一段代码替它办事。
第一笔大额转账前三分钟,有个靠 Tornado Cash 出资的地址先对币安的一个热钱包提交了一次授权请求,授权一到位,后面的转账就不用再签名了。
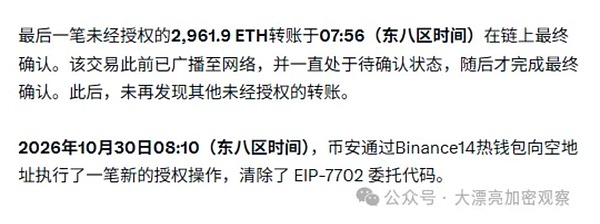
事到如今,币安联席CEO何一认为是币安的工程师被黑客定点打窝钓鱼。
对于这种用于承认自身管理漏洞的做法,我还是很认可币安的勇气~
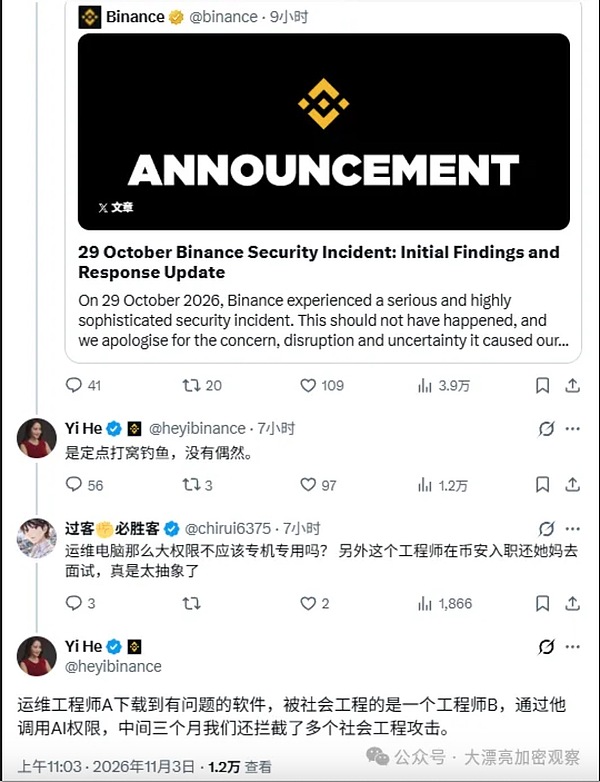
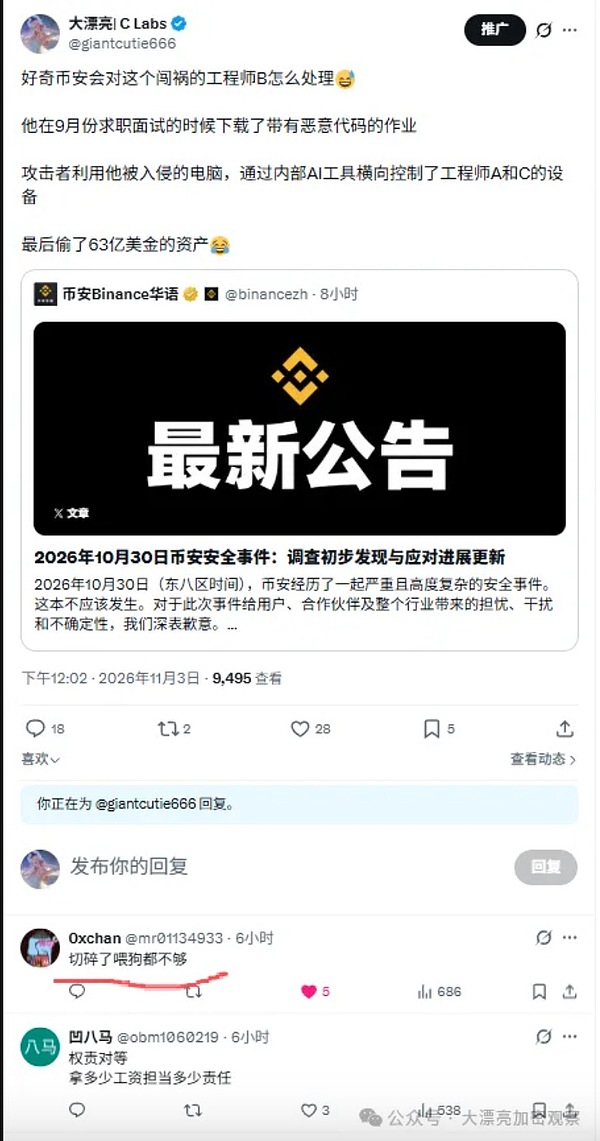
事到如今,我最好奇的是币安会如何处理惹祸的打工人?
尤其是那个工程师B,竟然愚蠢到在职期间拿着币安的工作电脑去参加不知名项目的面试...
 |
 |
 |
 |
 |
 |
 |
 |
| 感动 | 同情 | 无聊 | 愤怒 | 搞笑 | 难过 | 高兴 | 路过 |
- 上一篇:谁是中国VC的自己人
- 下一篇:特朗普中期选举失利 民主党重掌国会 加密…
相关文章
-
没有相关内容