


 会员登录

银行不需要封闭的区块链 为何仍在选择它
作者:Rebecca Rettig 来源:a16z crypto 翻译:善欧巴,金色财经
金融机构正在拥抱区块链技术最具创新性的进展之一——无需许可网络。
富兰克林邓普顿自 2021 年起,就将其链上美国政府货币基金的正式份额登记簿放在无需许可区块链上,并于 2025 年 2 月接入 Solana 网络。贝莱德自 2024 年 3 月起在以太坊上发行其代币化货币市场基金份额。2025 年 1 月,阿波罗将其多元化信贷基金的代币化通道开放至六个无需许可网络。此后,几乎每周都有传统金融机构在无需许可网络部署产品的新消息。
然而,部分传统金融机构仍将无需许可网络视为某种不可用之物。相反,许多银行、经纪自营商和资产管理机构正倒向许可制网络——即由某个把关者或联盟决定谁可验证交易、谁可使用或参与网络、以及出于何种目的的系统。这些机构眼下选择许可制网络,是因为它们误以为自己必须如此。这一选择背后的前提是:一组已知且经过核验的参与方,是遵守金融诚信法规的先决条件——这些法规包括《银行保密法》(BSA)及其反洗钱(AML)和反恐怖融资(CFT)要求,以及美国制裁法律。
简言之,机构的合规部门认为,无需许可网络与 BSA 及制裁法律无法调和。
我们新发布的报告《无需许可网络与金融诚信的兼容性:金融机构实务指南》指出,金融机构完全可以在无需许可区块链网络上开展建设和交易。对金融诚信法规的顾虑不应阻碍此类使用,而且这些顾虑在现行法律下今天就已能够解决。机构可以通过适当的、基于风险的合规框架履行其义务,将控制措施放在机构自身运营的那一层。
无论是监管还是其他方面,都不存在这样的前提条件:金融机构必须拥有、筛查或审查其金融交易及相关通信所经行的底层基础设施。事实上,监管机构已明确指出,金融机构可以使其金融诚信合规计划适应无需许可这类技术创新。
金融诚信法律要求什么
BSA 和制裁法律要求金融机构对风险拥有合理控制,并采取措施加以缓释。法律并不要求彻底消除风险——那是一个不可能达到的门槛。
根据 BSA,金融机构的 AML/CFT 计划必须聚焦于发现、记录和威慑非法金融活动。这些计划的目的不是全面阻止洗钱或恐怖融资,它们也做不到。联邦银行监管机构和 FinCEN 已明确指出,金融诚信的关键在于“经过合理设计”的 AML 计划,其中包含“识别、衡量、监测和控制风险的有效流程”。
FinCEN 在 2020 年 8 月的《执法声明》中说得更直白,称其对 BSA 的执法并非一场“抓小辫子”的游戏。财政部关于去风险化的报告则直接回应了这一潜在恐惧:银行认为银行管控中的任何失误都会招致巨额罚款,但监管机构指出,此类罚款十分罕见,且通常伴随整个 AML/CFT 计划的崩塌而来,而非基于风险的方法有时会产生的有限瑕疵。
制裁制度遵循类似的逻辑。OFAC 的《合规承诺框架》确立了有效且基于风险的制裁合规计划的五项基本要素:管理层承诺、风险评估、内部控制、测试与审计、培训。
OFAC 会按照机构的规模、产品、客户和地域来调整其执行预期的力度。
在决定如何处理一项表面上的违规时,《经济制裁执法指引》会权衡行为是否故意、对行为的知情程度、对制裁目标的损害,以及合规计划的完善程度。
各机构各自的执法制度和历史,都支持“风险平衡而非零容忍”这一路径。FinCEN 和 OFAC 将执法资源集中于合理可知的系统性缺陷,而非孤立的疏漏。这一立场直接关系到机构针对无需许可网络提出的“无意违规”顾虑。
AML/CFT 和制裁两套制度都要求与已识别风险相称的控制,而机构在无需许可网络上完全可以做到这一点。对上述制度的任何间接或无意违规,都不应为金融机构带来风险。
网络层的间接、协议中介式接触
金融机构应把使用无需许可网络理解为使用基础设施,就像它们今天对待公共互联网和电话网络那样。这两者都是共享系统,机构既不认识也不筛查其上的其他用户和运营者。它们应当据此校准自身的合规方法。
而金融机构对接触无需许可网络的犹豫,恰恰集中在可能与受制裁或非法主体发生无意或不知情的交互上——例如向受制裁主体运营的验证者支付网络费用,不知情地与受制裁主体交易,或者收到或交易那些在其历史中某个时点可能接触过非法主体的加密资产。
但是,与受制裁司法管辖区的验证者或其他网络参与者发生的无意、不知情交互,并非制裁法律意欲规制的活动类型。这一顾虑甚至超越了地域范畴,因为验证者可能是从任何地方运营的被制裁个人:机构并未选择、签约、出口、融资或以其他方式与该运营者发生交易,而费用是通过对所有网络用户一视同仁的规则到达其手中的。
监管机构已确认这一点。例如,2025 年 11 月,OCC 通过发布第 1186 号解释函回应了这一顾虑,确认银行可以在区块链网络上支付网络费用,并可以自有账户持有支付这些费用所需的加密资产。该函的推理源自 2021 年 1 月的第 1174 号解释函,其中 OCC 认定银行可以通过充当节点来验证、存储和记录支付交易。接受支付给节点的费用是该结论的自然延伸。该函以以太坊区块链为例——一个由协议以伪随机方式选择验证者的无需许可网络。这一系列函件中,没有任何一封区分了许可制网络与无需许可网络。
当机构通过无需许可网络提交一笔交易时,协议会把提出包含该交易的区块的权利,分配给某个唯一的验证者,通常是伪随机的、且与质押量成比例。协议定义的规则依据网络需求和该交易消耗的计算资源来确定费用。因此,机构无法选择处理其交易的验证者。它无法就费用讨价还价,也无从在交易前后得知验证者是谁。网络上的所有其他用户都在完全相同的规则下交易。
如上所述,这与电子邮件发送者与承载邮件的路由器所有者之间的关系,或者主叫方与完成通话的交换机所有者之间的关系,有几分相似。一家美国金融机构的互联网协议数据包途经受制裁司法管辖区的基础设施,并不会因此被认定为违反制裁:同样的中立、协议中介式传输分析,适用于无需许可网络的共识层。BSA 自身的监管定义也把这一区分成文化,明确将那些“仅为资金传输者提供支持其资金传输服务的交付、通信或网络接入服务”的主体排除在外。BSA 还区分了中立传输与交易本身,而制裁分析同样取决于该关系的同一特征——不存在选择、指示或交易。
尽管在无需许可网络上交易的机构,确实会与其未筛查过的运营者有一些接触,但这种接触与制裁法律所规制的情形不同:在这些网络交互中,没有任何一方选择了另一方。作为参照:自 OFAC 发布《虚拟货币行业制裁合规指引》以来的近五年里,没有任何一项执法行动是建立在“某个验证者提议的一个区块恰好包含受制裁方的交易”这一前提上的,也没有任何一项是建立在“某市场参与者支付了协议层费用”之上的。
隐私与合规可以兼容
机构提出的第二项顾虑是隐私:银行能否在公共账本上交易,而不把客户头寸、交易对手和策略暴露给竞争对手?
无需许可账本早期的论据,建立在“完全透明本身就是一项合规资产”之上。而金融诚信所需的东西更窄:必要信息能够被机构、其交易对手以及其监管者或监督者所核验。密码学的进步已足以让机构在不公开佐证数据的情况下,证明某个与合规相关的命题:例如,某交易对手不在特别指定国民(SDN)名单上,或者储备超过了负债,而账本和交易对手的身份始终不予披露。来源证明允许一方在不必暴露其交易图谱的前提下,证明某资产从未来自某个已识别的非法集合。机密转账设计则在账本上加密金额与余额,同时保留一把机构可以交给审查人员的查看密钥。
这些密码学进展共同为监督者提供了比封闭系统更好的保障。而且它们在让竞争对手一无所获的同时做到了这一点,把隐私从一项反对理由,转变为在无需许可网络上构建的理由。
其中一些技术今天已投入生产;一些仍处于研发阶段。地址轮换和账户抽象已投入生产,全权委托和分层托管结构(使客户级细节留在账本之外)以及随链上转账一同传输“旅行规则”数据的消息协议同样如此。带审计密钥的机密转账虽然已开始交付,但目前在大规模机构场景中使用尚少。针对受制裁名单的“未受制裁证明”和来源证明仍处于试点测试和研究中。但解决方案确实存在:例如,Privacy Cash 是一个构建在以太坊和 Solana 之上的隐私协议,利用零知识证明实现机密转账和兑换。
面向无需许可网络的风险管理框架
我们提出了一个适配无需许可网络活动的金融诚信计划的九项要素:交易层控制,以与今天大体相同的形式适用于机构的客户和交易对手;以及网络层控制,用于应对基础设施本身。
这些控制措施不要求验证者身份识别、不要求与协议签署服务级别协议、也不要求向把关者申请会员资格——以及许可制网络的诸多其他特征;当前的金融诚信法律对这些一概不作要求。
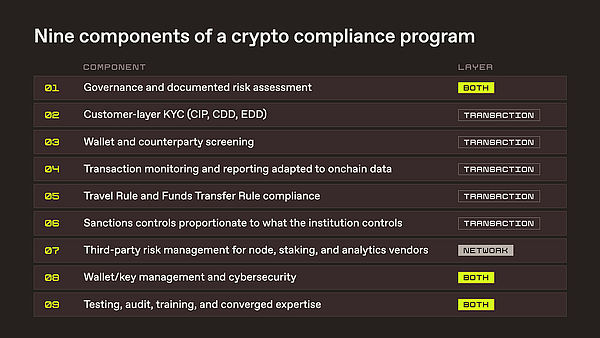
(配图:报告提出的九项控制框架)
拟议框架也与美国近期立法《GENIUS 法案》相一致。GENIUS 同样采用一种框架,让 AML/CFT 和制裁控制落在应用层,由掌握客户信息、控制资产的实体来运营。GENIUS 要求获准的支付稳定币发行方,作为应用层可识别的受监管实体,须证明其设有 AML 计划和制裁合规计划,并保持执行冻结或销毁未偿稳定币之合法命令的技术能力。这些义务指向发行方,而不是稳定币流通其上的无需许可网络。
一代人之前,受监管的金融机构面对着一个开放、全球化、任何人都可加入、且同时承载合法与非法用户流量的网络。机构把业务搬上了互联网的开放协议,并把控制措施建在应用层。如今,同样的事情可以为无需许可网络而做。
回避无需许可网络不是一种金融诚信策略,而是对美国机构一直扮演之角色的放弃——正是这一角色让美元金融体系具备韧性、信息丰富且基于风险。而且,无论美国机构是否参与,无需许可网络上以美元计价的活动都已在发生并将继续。美国金融执法的影响力,建立在对资金流动的视野之上;而金融诚信法律背后的架构——其实施与执法——有赖于美国机构对其被要求监测的活动进行观察。基于对相关法律的误读,或源于往届监管机构立场的顾虑,而不去参与无需许可网络所带来的创新与红利,将不必要地限制传统金融机构在服务客户需求时的选择。
 |
 |
 |
 |
 |
 |
 |
 |
| 感动 | 同情 | 无聊 | 愤怒 | 搞笑 | 难过 | 高兴 | 路过 |
相关文章
-
没有相关内容